
 English
 Fr
 العربية
 BI
 中文
 РФ
untuk
Pertahanan cloud zero-trust | Node produksi yang kuat | Infrastruktur enterprise terdistribusi yang aman | Mencegah eskalasi privilege
Infrastruktur Cloud & Ketahanan Siber
Lindungi area permukaan digital Anda, otomatisasi saluran pengiriman integrasi berkelanjutan, dan mitigasi kelompok ancaman canggih
Keamanan Cloud
Tegakkan batasan identitas yang ketat, kontrol ancaman perimeter aktif, dan pelacakan postur cloud berkelanjutan
Amankan CloudCloud & DevOps
Otomatisasi pipeline penskalaan terprogram dan terapkan arsitektur cluster container yang tidak dapat diubah
Optimalkan DevOpsKeamanan Siber
Lindungi sistem bisnis dengan visibilitas endpoint multi-penyewa dan framework pertahanan ancaman dinamis
Lindungi SistemPenetration Testing
Ekspos vektor masuk tersembunyi dan kelemahan logika aplikasi sebelum eksploitasi sistem terjadi
Luncurkan PenilaianDevSecOps
Tanamkan pola pengujian keamanan otomatis secara native dalam alur rilis integrasi standar
Otomatisasi KeamananManaged SecOps
Pemantauan infrastruktur berkelanjutan bersama mekanisme penahanan insiden otomatis
Terapkan PemantauanOrkestrasi postur cloud, matriks kepatuhan yang tidak dapat diubah (immutable), isolasi runtime, dan perlindungan identitas terfederasi
Vektor Ancaman Real-Time
(Memperkeras Topologi Cloud yang Rentan)
Pencegahan Edge Zero-Trust
Kami mematikan titik akses sistem yang tidak sah secara instan. Dengan menerapkan verifikasi identitas di setiap node, infrastruktur Anda menghentikan kebocoran kredensial, network sniffing, dan intrusi server berbahaya sebelum peretas dapat mengeksploitasi kerentanan perimeter Anda
99.4%
Pengurangan Area SeranganKami menghilangkan celah server, menutup kerentanan kode terbuka, dan melindungi konfigurasi API terbuka dengan aman
< 150ms
Kecepatan Isolasi AncamanMekanisme isolasi otomatis mengunci cluster yang terkompromi untuk membatasi pergerakan lateral jaringan secara instan
Cegah Penghancuran Modal
Deployment yang rentan adalah undangan untuk pelanggaran keamanan otomatis dan ransomware. Framework rekayasa kami secara sistematis mengunci jalur akses server, menjaga lapisan aplikasi tetap bersih, dan membangun postur pertahanan yang melindungi investasi teknis dan ekuitas korporat dari kehancuran finansial
Arsitektur Keamanan Terbukti
(Amankan Aset Enterprise)
Ekosistem multi-cloud kami terkena serangan credential stuffing otomatis. Berkat penghalang jaringan Zero-Trust dan batasan IAM yang ditetapkan selama audit sistem kami, loop ekstraksi lateral terisolasi sepenuhnya dalam hitungan milidetik
Siklus penetration testing ofensif mengungkap miskonfigurasi server kritis dalam aturan routing Kubernetes kami yang sepenuhnya terlewat oleh pemeriksa kode otomatis standar. Skrip remediasi yang jelas memungkinkan tim kami menambal jalur eksploitasi dalam waktu kurang dari 24 jam
Mengintegrasikan guardrail CI/CD otomatis sepenuhnya mengubah pola pikir pengembangan internal kami. Asersi keamanan berjalan terus menerus di dalam pipeline Git kami, mencegah kerentanan kepatuhan menyusup ke container lingkungan runtime kami
Arsitektur Zero-Trust & Tata Kelola Identitas IAM
Kami menghilangkan kepercayaan implisit di seluruh grid cluster Anda. Dengan menerapkan kontrol token granular dan memetakan identitas kriptografi ke setiap payload microservice, sistem Anda secara dinamis mengisolasi tindakan berbahaya, menghentikan ekstraksi aset horizontal, dan secara ketat mengunci tindakan manusia dan mesin ke peran yang terverifikasi
Otomatisasi DevSecOps Berkelanjutan & Pemindaian Pipeline CI/CD
Kami mengintegrasikan asersi keamanan otomatis langsung ke dalam struktur repositori software Anda. Setiap modifikasi kode diverifikasi secara sistematis terhadap kerentanan injeksi dependensi, eksploitasi konfigurasi image container, dan loop kebocoran rahasia sebelum mencapai ruang cluster produksi
PenTesting Ofensif, Auditing Protokol, & Simulasi Ancaman
Kami menyerang perimeter cloud Anda menggunakan alat vektor manual yang sama dengan yang digunakan oleh ancaman persisten tingkat lanjut di dunia nyata. Siklus pengujian kami mengungkap celah logis tersembunyi, miskonfigurasi server, dan jalur serangan multi-langkah yang kompleks, menyediakan skrip perbaikan defensif yang jelas untuk memperkeras lingkungan Anda
Berhenti menerapkan node produksi yang rentan ke jalur jaringan terbuka. Amankan lingkungan cluster multi-cloud Anda, cegah risiko eskalasi privilege, kunci konfigurasi API, dan verifikasi metrik kepatuhan. Terapkan strategi arsitektur zero-trust untuk mengisolasi loop ancaman secara instan
Model Penyelarasan SecOps Langsung
Regu SecOps Khusus
Pemantauan multi-cloud berkelanjutan, remediasi real-time, dan perkerasan perimeter
- Pemantauan Zero-Trust 24/7/365
- Pemicu Isolasi Insiden Otomatis
- Perkerasan & Tata Kelola Izin IAM
- Integrasi Intelijen Ancaman SIEM
Augmentasi DevSecOps
Menyuntikkan perlindungan arsitektur elit langsung ke alur kerja repositori aktif Anda
- Guardrail Kode Otomatis CI/CD
- Audit Serangan Injeksi Dependensi
- Kepatuhan Shimmer Image Container
- Analisis Kode Statis/Dinamis (SAST/DAST)
Penilaian Ofensif Tertarget
Penetration testing black-box, evaluasi keamanan logis, dan penambalan kerentanan
- Simulasi Serangan Red-Team Lanjutan
- Fuzzing API & Eksploitasi Parameter
- Audit Kebocoran Kunci Kriptografi
- Skrip Validasi Remediasi Kerentanan
Penetration Testing Ofensif & Audit Kerentanan Ancaman
Kami stress-test basis kode, jaringan API, dan arsitektur cloud Anda menggunakan metodologi taktis yang sama dengan yang digunakan oleh aktor jahat di dunia nyata. Dengan menjalankan skrip fuzzing mendalam, eksploitasi parameter, dan manuver eskalasi privilege logis, insinyur kami mengungkap celah operasional tersembunyi sebelum perimeter yang tidak terpercaya ditembus
Fuzzing Logis API
Membanjiri input data untuk menemukan pengecualian yang tidak tertangani, bypass otorisasi, dan kebocoran injeksi validasi
Pemindaian Eskalasi Privilege
Mengaudit token mesin dan pemetaan peran untuk menetralisir jalur breakout root container sebelum loop eksekusi berjalan
Inisialisasi Sesi Pemetaan Infrastruktur Defensif Anda
Berhenti membiarkan lingkungan cluster multi-cloud Anda terbuka terhadap probing kerentanan otomatis. Kunci jaringan perimeter permukaan Anda, isolasi konfigurasi container, dan raih kepatuhan regulasi yang diperkeras. Amankan aset korporat Anda dengan menerapkan postur rekayasa zero-trust yang tangguh hari ini
Pertanyaan Umum Infrastruktur Keamanan Cloud
Apa itu Rekayasa Keamanan Cloud?
Rekayasa Keamanan Cloud adalah praktik sistematis merancang, membangun, dan memelihara pertahanan teknis yang diperkeras secara langsung dalam struktur jaringan cloud virtual (seperti AWS, GCP, dan Azure). Tidak seperti dukungan IT standar, ini melibatkan penulisan guardrail infrastructure-as-code, mengonfigurasi pemindai kerentanan continuous integration (CI/CD) otomatis, memberlakukan protokol segmentasi jaringan Zero-Trust absolut, dan memetakan privilege kriptografi tingkat enterprise untuk menahan tindakan berbahaya sebelum loop eksekusi dapat terwujud
Apa manfaat merekrut Insinyur Keamanan Cloud?
Menerapkan Insinyur Keamanan Cloud khusus menghilangkan utang teknis yang parah dan eksposur struktural terbuka yang terus dipindai oleh node peretas otomatis. Manfaat strategis utama termasuk mengurangi area serangan Anda hingga 99,4%, mengamankan lapisan database yang kompleks, mencegah enkripsi ransomware yang menghancurkan, dan mengotomatisasi aturan audit kepatuhan. Rekayasa defensif berkelanjutan ini melestarikan modal korporat, menjamin integritas kedaulatan data, dan menskalakan performa infrastruktur tanpa risiko pelanggaran eskalasi privilege
Apa jaminan yang dapat diberikan oleh Insinyur Keamanan Cloud untuk menjaga privasi saya dan melakukan pekerjaannya dengan benar?
Operasi kami memberikan jaminan prosedural yang kuat yang ditegakkan oleh isolasi kriptografi yang ketat dan struktur kepatuhan hukum standar:
- Alur Kerja Air-Gapped Zero-Knowledge: Setiap pengujian diagnostik, auditing penetrasi, atau pemetaan infrastruktur diproses dalam sandbox terisolasi dan khusus. Kami tidak pernah menyimpan, mengekspor, atau menyimpan entri database produksi klien
- Verifikasi Patch Otomatis Deterministik: Kami tidak mengandalkan asumsi berbasis tebakan. Setiap perubahan aturan firewall dan peningkatan konfigurasi container diverifikasi secara terprogram melalui unit test kustom dan skrip serangan terisolasi untuk membuktikan akurasi eksekusi kode
- Penyelarasan Regulasi & NDA yang Ketat: Langkah operasional sesuai dengan standar keamanan HIPAA, SOC2, dan GDPR yang ketat. Semua langkah operasional dilindungi oleh Perjanjian Kerahasiaan yang mengikat secara hukum, menjamin privasi teknologi korporat absolut
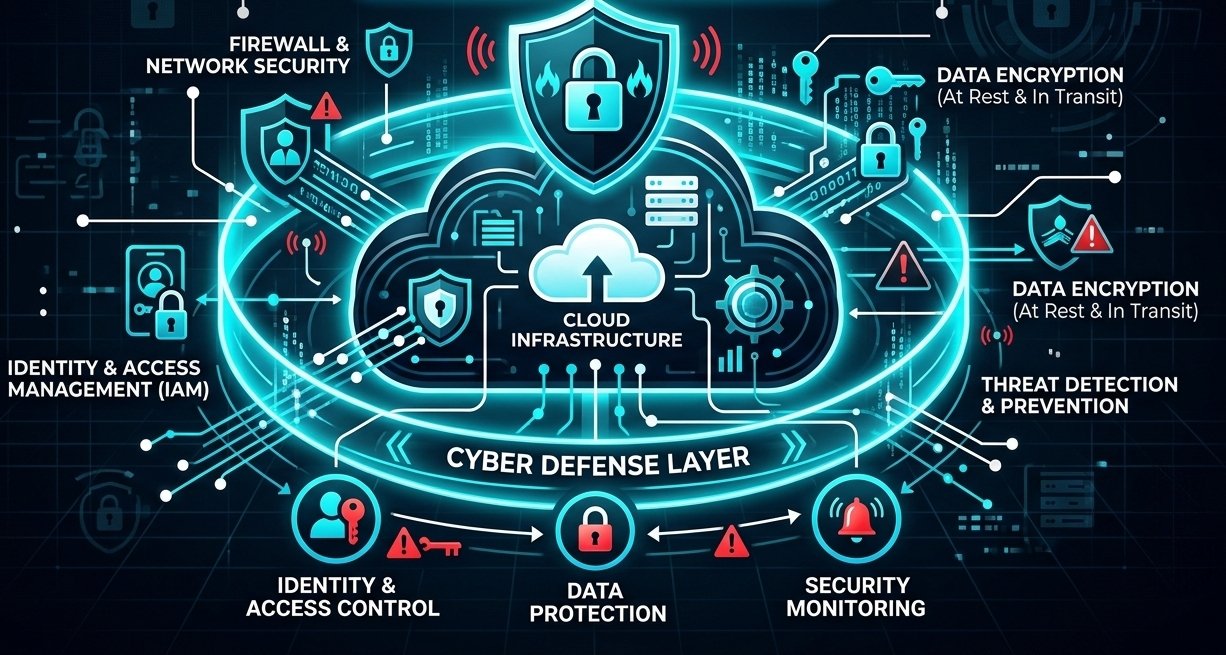
Dari audit arsitektur dan pemodelan ancaman hingga kepatuhan otomatis dan implementasi zero-trust, EdgeOfContent menghadirkan rekayasa keamanan cloud canggih yang dibangun untuk ketahanan, isolasi, dan perlindungan jangka panjang